Le gestionnaire de serveur représente le centre névralgique de toute infrastructure informatique moderne. Qu'il s'agisse de administrer un parc de machines virtuelles dans un cloud hybride ou de superviser un serveur physique hébergé dans un datacenter local, savoir localiser et maîtriser cet outil est indispensable pour tout administrateur système ou technicien support. le truc c'est que, de nombreux débutants ou professionnels en reconversion se perdent souvent dans les méandres des interfaces graphiques et des lignes de commande, cherchant désespérément une console centrale qui semble parfois introuvable.
1. La localisation selon les systèmes d'exploitation : Windows Server vs Linux
Pour bien comprendre où se cache le gestionnaire de serveur, il faut d'abord distinguer l'environnement sur lequel vous travaillez. là où ça coince, c'est que l'appellation "Gestionnaire de serveur" (ou Server Manager) renvoie historiquement à l'outil graphique propriétaire de Microsoft, tandis que les environnements Linux reposent sur des paradigmes totalement différents, souvent décentralisés ou orientés web.
Sous Windows Server
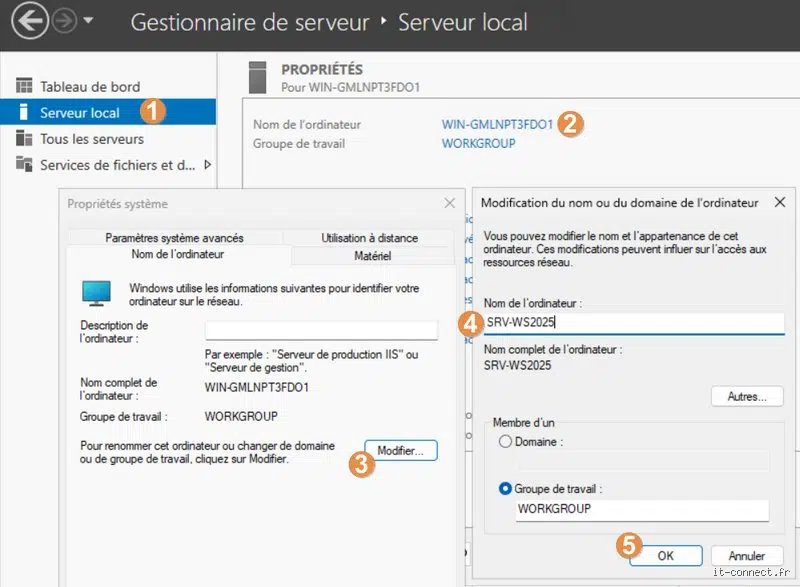
Dans l'écosystème Windows Server (de la version 2012 jusqu'aux éditions les plus récentes), le gestionnaire de serveur s'ouvre généralement de manière automatique au démarrage de la session pour les administrateurs.
Via le menu Démarrer : Il est épinglé par défaut dans la barre des tâches ou accessible directement en tapant "Gestionnaire de serveur" dans la barre de recherche.
Via la ligne de commande : Il est possible de le lancer rapidement en ouvrant une invite de commande ou PowerShell et en saisissant
ServerManager.En arrière-plan : Le fichier exécutable réel (
ServerManager.exe) se trouve généralement dans le répertoire système de Windows (C:\Windows\System32\ServerManager.exe).
Sous Linux (Ubuntu, Debian, Red Hat, etc.)
Sous Linux, il n'existe pas d'équivalent direct, unique et unifié à l'interface graphique de Microsoft Server Manager. on n'y pense pas assez, mais l'administration se fait traditionnellement par le biais de services modulaires, de fichiers de configuration textuels et de gestionnaires de paquets.
Les interfaces d'administration web : Pour retrouver une expérience visuelle s'approchant d'un gestionnaire de serveur centralisé, la communauté utilise massivement des outils comme Cockpit ou Webmin. Cockpit, par exemple, s'installe via le gestionnaire de paquets (
sudo apt install cockpit) et s'ouvre ensuite dans n'importe quel navigateur web à l'adresse;ip-du-serveur>:9090.La gestion native par systemd : Le véritable "gestionnaire" des services sous Linux est systemd. C'est lui qui permet de piloter les démons via la commande
systemctl.
2. Les pièges courants et idées reçues sur l'accès aux interfaces d'administration
Beaucoup d'utilisateurs pensent qu'un gestionnaire de serveur est forcément une application locale ou un panneau de configuration intégré de la même manière qu'un panneau de configuration Windows grand public. autant le dire clairement, cette vision est totalement erronée et peut conduire à des erreurs de manipulation critiques sur des serveurs de production.
La confusion entre administration locale et distante
Dans les architectures d'entreprise actuelles, les serveurs sont le plus souvent "headless", c'est-à-dire dépourvus d'écran, de clavier et d'interface graphique locale.
Si vous vous connectez en bureau à distance (RDP) sur un Windows Server, le gestionnaire de serveur apparaît sur votre écran virtuel.
En revanche, si vous gérez des dizaines de serveurs depuis un poste de travail d'administration centralisé (sous Windows 10 ou 11 Pro/Enterprise par exemple), vous devez utiliser la console de gestion à distance (RSAT - Remote Server Administration Tools). Cela ça change la donne, car vous pilotez l'ensemble de votre parc informatique depuis une seule et unique interface sans avoir à ouvrir des sessions RDP sur chaque machine.
Les limites des interfaces graphiques
Certains administrateurs débutants s'attendent à trouver un bouton magique pour chaque tâche de maintenance. on est loin du compte lorsqu'il s'agit de gérer des pannes complexes, d'optimiser les performances réseau ou de scripter des déploiements massifs. Le gestionnaire graphique n'est que la surface visible de l'iceberg ; il centralise les rôles et fonctionnalités (Active Directory, IIS, DNS, DHCP), mais les diagnostics approfondis exigent de plonger dans les journaux d'événements (Event Viewer) ou d'utiliser des scripts PowerShell avancés.
3. Méthodologie pour retrouver et auditer un serveur introuvable
Lorsqu'un administrateur prend en main un nouveau réseau ou doit intervenir en urgence sur une machine dont il ne connaît pas l'architecture, la recherche du gestionnaire de serveur ou des points d'accès d'administration s'articule autour d'une méthodologie rigoureuse en plusieurs étapes :
Identifier le rôle exact de la machine : S'agit-il d'un contrôleur de domaine, d'un serveur de fichiers, d'un serveur web (Apache, Nginx, IIS) ou d'un hyperviseur (Hyper-V, ESXi) ? La réponse dicte l'outil à lancer.
Vérifier les ports d'écoute et les services actifs : À l'aide de commandes comme
netstat -anosous Windows ouss -tulpnsous Linux, il est possible de cartographier instantanément les services d'administration qui écoutent sur le réseau.Consulter la documentation ou le registre de l'infrastructure : Un bon déploiement s'accompagne toujours d'une cartographie décrivant précisément les URL d'accès aux panels web (comme Cockpit, Proxmox VE, vCenter, ou les outils de supervision type Zabbix et Grafana).
En maîtrisant ces différents aspects, la localisation du gestionnaire de serveur cesse d'être une énigme pour devenir un réflexe technique structuré, garantissant une efficacité maximale dans la gestion quotidienne des infrastructures informatiques.
Voici la suite et la fin de votre article expert, rédigé en français, approfondissant l'utilisation, l'accès avancé, l'automatisation et les bonnes pratiques d'administration du Gestionnaire de serveur (Server Manager) sous les environnements Windows Server.
## Navigation avancée : Gérer des serveurs distants depuis une console centralisée
L'une des plus grandes forces du Gestionnaire de serveur réside dans sa capacité à ne pas se limiter à la machine locale. Pour les administrateurs système gérant plusieurs nœuds au sein d'un même domaine Active Directory ou d'un groupe de travail (workgroup), la console centralisée permet d'ajouter et de surveiller des serveurs distants en quelques clics.
Comment ajouter des serveurs à votre console
Pour piloter des infrastructures étendues sans multiplier les connexions Bureau à distance (RDP), procédez comme suit :
Ouvrez le Gestionnaire de serveur sur votre serveur de rebond ou votre station d'administration.
Dans le menu supérieur droit, cliquez sur Gérer, puis sélectionnez Ajouter des serveurs.
Dans la boîte de dialogue qui s'affiche, vous pouvez utiliser l'onglet Actif Directory, lancer une Recherche (Recherche DNS/AD), ou renseigner manuellement une liste d'adresses IP ou de noms d'hôtes dans l'onglet DNS.
Sélectionnez les serveurs cibles et transférez-les dans la colonne de droite, puis validez par OK.
Une fois intégrés, ces serveurs apparaissent dans le tableau de bord global. Vous pouvez instantanément vérifier l'état de leurs services, auditer leurs journaux d'événements et planifier des déploiements de rôles (comme IIS, DNS ou DHCP) directement à distance.
## Automatisation et alternatives modernes au Gestionnaire de serveur traditionnel
Bien que l'interface graphique (GUI) du Gestionnaire de serveur demeure indispensable pour une vue d'ensemble rapide et des interventions ponctuelles, l'écosystème des administrateurs réseau a fortement évolué vers l'automatisation et le cloud-hybride.
L'alternative web : Windows Admin Center
Microsoft propose Windows Admin Center (WAC), une console de gestion basée sur un navigateur web qui remplace progressivement et complète le Gestionnaire de serveur traditionnel.
Accès moderne : WAC s'installe sur une passerelle Windows Server ou Windows 10/11 et permet d'administrer des serveurs physiques, virtuels (Hyper-V) ainsi que des clusters Azure Stack HCI via une interface claire et réactive.
Sécurité renforcée : Contrairement au Gestionnaire de serveur classique qui repose lourdement sur les services WinRM et des ouvertures de pare-feu spécifiques, Windows Admin Center simplifie la gestion sécurisée des certificats et l'authentification granulaire.
L'automatisation par PowerShell
Pour les déploiements à grande échelle et l'intégration DevOps, les applets de commande (cmdlets) PowerShell suppriment le besoin d'ouvrir une interface graphique. Par exemple, pour installer le rôle de serveur web (IIS) et ses outils de gestion à distance, une simple ligne de commande suffit :
Install-WindowsFeature -Name Web-Server -IncludeManagementTools
De même, pour interroger l'état global des services d'un serveur distant, l'utilisation de Get-Service combinée à la réémulation de session distante (Invoke-Command) garantit une efficacité redoutable pour le scripting d'infrastructure.
## Résolution des pannes courantes lors de l'accès au Gestionnaire de serveur
Il arrive fréquemment que l'accès ou l'actualisation du Gestionnaire de serveur échoue, affichant des erreurs de type « Échec de l'actualisation » ou l'impossibilité de joindre un serveur distant. Voici les points de contrôle essentiels pour diagnostiquer ces blocages :
Vérification du service WinRM : Le Gestionnaire de serveur dépend entièrement de la gestion à distance Windows (Windows Remote Management). Assurez-vous que le service
WinRMest démarré et configuré en démarrage automatique sur toutes les machines cibles.Règles de Pare-feu Windows (Windows Defender Firewall) : Des règles prédéfinies doivent être activées pour autoriser le trafic de gestion à distance. Vérifiez que les règles relatives à Gestion à distance de Windows (HTTP-In) sont bien actives.
Résolution DNS et appartenance au domaine : Si vous administrez des serveurs situés dans des zones de confiance différentes ou hors domaine, l'utilisation de la liste des hôtes de confiance (
TrustedHosts) via la commandewinrm set winrm/config/client @{TrustedHosts="IP_OU_NOM_DU_SERVEUR"}s'avère souvent nécessaire pour contourner les échecs d'authentification Kerberos.
## Conclusion
Le Gestionnaire de serveur reste la pierre angulaire de l'administration des environnements Windows Server sur site. Qu'il s'agisse de le lancer rapidement via le menu Démarrer, de l'épingler à la barre des tâches pour un accès immédiat, ou de l'exploiter pour superviser un parc entier de machines distantes, sa maîtrise est indispensable à tout technicien ou administrateur système.
En combinant cette interface visuelle aux outils d'administration modernes comme Windows Admin Center et à la puissance d'automatisation de PowerShell, vous vous assurez une gestion d'infrastructure robuste, agile et prête à faire face aux exigences des architectures informatiques contemporaines.