
In der digitalen Ära des Jahres 2026 gehört das klassische Passwort längst zu den anfälligsten Relikten der IT-Geschichte. Ob durch groß angelegte Data Breaches, raffinierte Phishing-Kampagnen oder automatisierte Brute-Force-Angriffe – wer seine Online-Konten, Cloud-Dienste, Kryptowährungen oder geschäftlichen Infrastrukturen heute noch ausschließlich mit einer Kombination aus Benutzername und einem (noch so komplexen) Passwort absichert, handelt fahrlässig. Die Zwei-Faktor-Authentifizierung (2FA) beziehungsweise die umfassendere Multi-Faktor-Authentifizierung (MFA) ist deshalb zum unverzichtbaren Standard geworden.
Doch sobald man sich näher mit dem Thema beschäftigt, stößt man unweigerlich auf eine entscheidende Frage, die IT-Sicherheitsexperten weltweit spaltet und Laien oft ratlos zurücklässt: Welcher Authenticator ist eigentlich der sicherste?
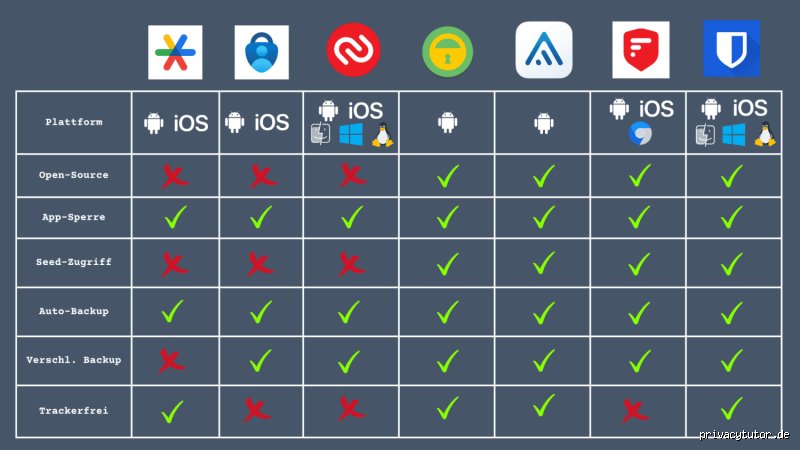
Handelt es sich um den allgegenwärtigen Google Authenticator, den im Unternehmenskontext tief verankerten Microsoft Authenticator, datenschutzfreundliche Open-Source-Lösungen wie 2FAS oder Aegis, oder muss der Begriff „Authenticator“ im Zeitalter von Passkeys und FIDO2-Hardware-Sicherheits-Keys (wie dem YubiKey) komplett neu definiert werden?
Dieser erste Teil unseres umfassenden Experten-Leitfadens beleuchtet die technologischen Unterschiede, analysiert die realen Angriffsvektoren und schlüsselt auf, welche Authentifizierungs-Tools in der Praxis wirklich halten, was sie versprechen.
1. Das Fundament: Warum nicht jede 2FA gleich sicher ist
Bevor wir die einzelnen Applikationen und Hardware-Token miteinander vergleichen, müssen wir ein weitverbreitetes Missverständnis ausräumen: Nicht jede Zwei-Faktor-Authentifizierung bietet echten Schutz vor modernen Cyberangriffen. Die Sicherheitsindustrie unterscheidet heute fundamental zwischen phishbaren und phishing-resistenten Verfahren.
Die Evolution und das langsame Sterben der SMS-TAN
Lange Zeit galt der SMS-Code als das Nonplusultra der Nutzersicherheit. Heute wissen wir: Die SMS ist ein sicherheitstechnisches Desaster. Sie ist unverschlüsselt, kann durch sogenannte SIM-Swapping-Angriffe abgefangen werden, und das SS7-Protokoll weist gravierende architektonische Schwachstellen auf. Vor allem aber sind SMS-Codes für Angreifer ein leichtes Ziel bei modernem Phishing. Wenn ein Nutzer auf eine gefälschte Anmeldeseite gerät und dort seinen SMS-Code eingibt, leitet der Angreifer diesen Code in Echtzeit an den echten Dienst weiter. Die SMS bietet somit keinen Schutz vor Adversary-in-the-Middle-(AitM)-Angriffen. Aus diesem Grund verabschieden sich Tech-Giganten wie Microsoft und Google zunehmend von SMS-basierten Verfahren.
Der Standard: TOTP (Time-based One-Time Password)
Der Großteil der klassischen Authenticator-Apps – darunter Google Authenticator, Microsoft Authenticator, Authy oder 2FAS – basiert auf dem offenen Standard TOTP (RFC 6238).
Wie es funktioniert: Ein geheimer Startschlüssel (Seed) wird einmalig per QR-Code zwischen dem Server und Ihrer App ausgetauscht. Die App generiert daraufhin lokal auf Ihrem Gerät alle 30 Sekunden einen neuen, sechsstelligen Zahlencode, der auf einer mathematischen Formel unter Einbeziehung der aktuellen Uhrzeit basiert.
Der Sicherheitsgewinn: Da die Codes lokal auf Ihrem Smartphone berechnet werden und nur für eine extrem kurze Zeitspanne gültig sind, laufen Angriffe ins Leere, die auf wiederverwendbare Passwörter abzielen.
Zudem funktionieren TOTP-Apps komplett offline – Sie benötigen weder Mobilfunkempfang noch eine aktive Internetverbindung, um den Code abzurufen. Die Schwachstelle: Klassisches TOTP ist zwar gegen einfache Angriffe exzellent, schützt jedoch nicht per se vor ausgeklügeltem Phishing. Wenn eine betrügerische Website exakt so aussieht wie das Original, tippt der Anwender seinen aktuellen TOTP-Code dort ein, und der Angreifer kann ihn augenblicklich auf der echten Plattform verwenden.
2. Software-Authenticator-Apps im direkten Vergleich
Da die meisten Anwender im Alltag auf Software-Lösungen auf dem Smartphone setzen, lohnt sich ein genauer Blick auf die Platzhirsche und Geheimtipps des Jahres 2026. Nicht jede App verfolgt dieselbe Philosophie in puncto Datenschutz, Cloud-Synchronisierung und Bedienkomfort.
Google Authenticator: Der minimalistische Klassiker
Vorteile: Extrem weit verbreitet, schnörkellos, schnell und intuitiv zu bedienen. Inzwischen bietet Google die Möglichkeit, Konten mit einem Google-Konto zu synchronisieren, sodass bei einem Smartphone-Wechsel die Codes nicht mehr verloren gehen (lange Zeit war dies der größte Schwachpunkt der App, da Daten nur lokal auf einem Gerät lagen).
Nachteile: Kaum erweiterte Sicherheitsfunktionen. Es gibt standardmäßig keine biometrische Sperre (Face ID / Fingerabdruck) beim Start der App auf allen Plattformen, und der Quellcode ist nicht vollständig Open Source, was sicherheitsbewusste Nutzer kritisch sehen.
Microsoft Authenticator: Das Schweizer Taschenmesser für Microsoft- und Business-Nutzer
Vorteile: Neben klassischen TOTP-Codes unterstützt die App vor allem Push-Benachrichtigungen („Zahlendreher-Abfrage“ oder Nummernabgleich bei Microsoft-Konten) sowie die Verwaltung von Passkeys. Die integrierte Cloud-Sicherung über ein persönliches Microsoft-Konto erleichtert die Wiederherstellung ungemein.
Nachteile: Stark an das Microsoft-Ökosystem gekoppelt, oft überladen für rein private Anwender, die schlicht ihre Krypto-Wallets oder Social-Media-Accounts absichern wollen.
2FA Authenticator (2FAS): Der moderne Datenschutz-Favorit
Vorteile: 2FAS hat sich in den letzten Jahren klammheimlich zum Liebling von Sicherheits-Experten und Datenschutz-Aktivisten entwickelt.
Die App ist Open Source, komplett werbefrei, sammelt keine Tracker und lässt sich optional über Ende-zu-Ende-verschlüsselte Cloud-Dienste (wie iCloud oder Google Drive) sichern – oder wahlweise komplett offline betreiben. Zudem lässt sich die App durch Biometrie (Face ID, Fingerabdruck) oder einen PIN-Code schützen. Nachteile: Wer ein proprietäres, von einem Tech-Riesen gemanagtes System sucht, muss sich an die Open-Source-Community gewöhnen (was jedoch aus Sicherheitsgründen eher ein Vorteil ist).
Aegis Authenticator (für Android): Die Open-Source-Festung
Vorteile: Gilt unter Android-Nutzern als das Nonplusultra an Flexibilität und Sicherheit. Aegis ist zu 100 % Open Source, unterstützt lokale Backups mit starker Verschlüsselung (AES-256), automatische Backups und bietet granulare Berechtigungsstrukturen.
Nachteile: Nur für Android verfügbar (keine offizielle iOS-App), was plattformübergreifende Nutzer einschränkt.
3. Der Quantensprung: Phishing-Resistenz durch Hardware und FIDO2
Sollte Ihre Frage nach dem „sichersten Authenticator“ jedoch über den Tellerrand reiner Software-Apps hinausgehen, stoßen wir auf die absolute Speerspitze der modernen IT-Sicherheit: Hardware-Sicherheitsschlüssel und Passkeys.
Während eine TOTP-App mathematisch angreifbar bleibt, wenn der Nutzer auf eine Phishing-Falle hereinfällt, lösen Hardware-Schlüssel (wie der Branchenprimus YubiKey von Yubico oder vergleichbare FIDO2-Token) dieses Problem physikalisch und kryptografisch.
Wie FIDO2 und WebAuthn die Spielregeln verändern
FIDO2-basierte Hardware-Schlüssel nutzen asymmetrische Kryptografie. Bei der Registrierung auf einer Website wird ein eindeutiges Schlüsselpaar erzeugt: Ein öffentlicher Schlüssel liegt auf dem Server des Dienstes, während der private Schlüssel sicher und unzugänglich im Hardware-Chip des USB- oder NFC-Sticks verbleibt.
Das Geniale daran: Der physische Schlüssel prüft über das WebAuthn-Protokoll die kryptografische Signatur der Domain, auf der Sie sich befinden. Wenn Sie sich auf einer Phishing-Website (
g00gle.comstattgoogle.com) befinden, verweigert der YubiKey schlicht die Freigabe des Codes. Ein Abgreifen der Daten ist unmöglich. Selbst der geschickteste Angreifer vor dem Bildschirm scheitert, weil er den physischen Schlüssel in Ihrer Hand oder an Ihrem USB-Port benötigt.
4. Zwischenfazit und Ausblick auf Teil 2
Welcher Authenticator ist nun der sicherste? Die ehrliche Antwort lautet: Es kommt auf Ihr Bedrohungsmodell an.
Für den durchschnittlichen Nutzer, der eine komfortable, kostenlose und gegen einfache Angriffe robuste Lösung sucht, stellt eine datenschutzfreundliche Open-Source-App wie 2FAS oder der klassische Google Authenticator einen massiven Fortschritt gegenüber SMS dar.
Wer jedoch absolut kritische Konten absichern muss – etwa administrative Serverzugänge, sensible E-Mail-Postfächer, Cloud-Speicher mit Firmengeheimnissen oder hochdotierte Krypto-Portfolios –, für den führt kein Weg an einem physischen FIDO2-Hardware-Sicherheitsschlüssel (z. B. YubiKey) vorbei.
Im zweiten Teil dieses Experten-Artikels widmen wir uns detailliert dem Duell Passkeys vs. Hardware-Token, analysieren das reale Risiko eines Verlusts des Authenticators und zeigen Ihnen Schritt für Schritt, wie Sie eine bombensichere Backup-Strategie aufbauen, die Sie vor dem Aussperren aus Ihren eigenen Konten bewahrt.
... Hardware-Sicherheitsschlüssel (FIDO2 / U2F) als ungeschlagener Goldstandard
Wenn es um absolute maximale Sicherheit geht, führen Hardware-Token – wie der YubiKey von Yubico, Google Titan oder SoloKeys – das Feld an. Diese physischen Geräte, die via USB-A, USB-C, NFC oder Lightning mit dem Endgerät verbunden werden, bieten einen Schutz, den reine Software-Lösungen nativ nicht erreichen können: Phishing-Resistenz.
Ein klassischer TOTP-Code (wie er von Google Authenticator generiert wird) kann theoretisch von einem raffinierten Phishing-Angreifer abgefangen werden, wenn der Nutzer auf eine gefälschte Login-Seite (Adversary-in-the-Middle-Angriff) herreinfaällt. Der Angreifer tippt den Code in Echtzeit auf der echten Website ein und übernimmt die Session. Bei FIDO2 / WebAuthn ist das unmöglich. Der Hardware-Schlüssel prüft kryptografisch die Domain (URL) der Website. Wenn die URL nicht exakt mit der registrierten übereinstimmt, verweigert der Schlüssel die Signatur des Login-Requests. Selbst wenn Sie also auf einer perfekten Phishing-Kopie landen, läuft der Angreifer ins Leere.
Vorteile von FIDO2-Hardware-Schlüsseln:
Absoluter Schutz vor Phishing und Man-in-the-Middle-Angriffen.
Kein Auslesen oder Exportieren der privaten Schlüssel möglich (Secure Element).
Unabhängigkeit von Smartphones und Akkuladung.
Nachteile:
Anschaffungskosten (Hardware muss gekauft werden).
Verlustrisiko: Wenn der physische Schlüssel verloren geht und kein Backup eingerichtet wurde, droht im schlimmsten Fall der Account-Verlust (weshalb immer ein Zweit-Schlüssel oder alternative Recovery-Codes hinterlegt werden müssen).
Eingeschränkte Unterstützung bei älteren oder Nischen-Diensten (obwohl FIDO2 mittlerweile von fast allen großen Plattformen wie Google, Microsoft, GitHub, Apple und diversen Passwortmanagern unterstützt wird).
Open-Source vs. Proprietär: Wer hat die Kontrolle über Ihre Daten?
Bei Software-Authenticatoren (Apps auf dem Smartphone) spielt die Frage des Quellcodes eine entscheidende Rolle. Proprietäre Lösungen wie Google Authenticator oder Microsoft Authenticator sind Closed Source. Niemand außerhalb der Entwicklerteams weiß genau, wie dort die Daten verschlüsselt werden, ob Telemetriedaten abfließen oder wie die Cloud-Synchronisation im Detail abgesichert ist (auch wenn moderne Versionen mittlerweile Cloud-Backups anbieten).
Open-Source-Alternativen (Free and Open Source Software - FOSS) legen ihren Code hingegen komplett offen. Experten weltweit können diesen auf Sicherheitslücken oder Hintertüren prüfen.
Aegis Authenticator (Android): Gilt unter Sicherheitsexperten als der Goldstandard für Android-Nutzer. Er bietet eine vollständige lokale Verschlüsselung (AES-256), flexible und verschlüsselte Backup-Optionen (manuell oder automatisch auf lokale Speicher oder WebDAV), das Sperren per Biometrie/PIN sowie die Möglichkeit, einzelne Einträge zu verbergen oder zu gruppieren.
Ente Auth (Plattformübergreifend): Eine hervorragende Wahl für Nutzer, die eine Synchronisation zwischen verschiedenen Betriebssystemen (iOS, Android, Desktop) benötigen, ohne auf Sicherheit zu verzichten. Ente Auth setzt auf Ende-zu-Ende-Verschlüsselung (E2EE), was bedeutet, dass selbst die Serverbetreiber von Ente Ihre TOTP-Gecrets (die QR-Code-Inhalte) nicht im Klartext einsehen können.
KeePassXC / Bitwarden Authenticator: Für Anleger, die bereits einen Passwortmanager nutzen, bieten integrierte Authenticator-Funktionen (wie bei Bitwarden Premium oder KeePassXC) maximalen Komfort. Allerdings gilt hier das Prinzip des "Eierlegenden Wollmilchsau"-Risikos: Wenn der Haupt-Passwortmanager kompromittiert wird, fällt oft auch der zweite Faktor (TOTP) mit. Puristen raten daher zur strikten Trennung von Passwörtern und Authenticatoren (z. B. Passwortmanager in App A, TOTP in App B).
Backup-Strategien: Der blinde Fleck vieler Nutzer
Die sicherste App nützt nichts, wenn das Smartphone gestohlen wird, ins Wasser fällt oder kaputtgeht und kein Backup existiert. Viele Nutzer stehen dann vor dem Problem, dass sie von Dutzenden Online-Diensten ausgesperrt sind.
Dennoch birgt ein Backup immer ein Sicherheitsrisiko: Wenn Backups unverschlüsselt in die Cloud (z. B. Apple iCloud Keychain oder Google Drive) geladen werden, können im Falle eines Account-Hacks beim Cloud-Anbieter sämtliche 2FA-Geheimnisse abfließen.
Best Practices für sichere Backups:
Ende-zu-Ende-verschlüsselte Cloud-Backups: Nutzen Sie Dienste, die eine clientseitige Verschlüsselung mit einem eigenen Master-Passwort oder einer Passphrase erzwingen, die die Server niemals sehen (z. B. Ente Auth oder Bitwarden).
Manuelle Export-Dateien: Apps wie Aegis erlauben den Export einer verschlüsselten JSON-Datei. Diese Datei kann auf einem sicheren, externen Speichermedium (z. B. einem verschlüsselten USB-Stick im Bankschließfach oder zu Hause) sicher aufbewahrt werden.
Ausdrucken von Notfall-Codes (Recovery Codes): Jeder Dienst bietet beim Einrichten von 2FA sogenannte Backup- oder Notfall-Codes an. Diese sollten ausgedruckt und physisch an einem sicheren Ort gelagert werden – niemals digital unverschlüsselt auf dem Desktop.
Szenario-basierte Empfehlungen: Welcher Authenticator passt zu Ihnen?
Da es den einen absolut sichersten Weg für jeden Anwendungsfall nicht gibt, hilft eine Einteilung nach Nutzerprofilen:
Fazit
Die Frage nach dem sichersten Authenticator lässt sich nicht mit einem einzelnen Produktnamen beantworten, sondern durch das Sicherheitskonzept, das Sie umsetzen.
Wer absoluten Schutz vor gezielten Phishing-Angriffen sucht, kommt an Hardware-Sicherheitsschlüsseln (FIDO2) nicht vorbei. Für den alltäglichen mobilen Gebrauch stellen Open-Source-Apps wie Aegis (Android) oder Ente Auth (Cross-Platform) mit strikter Ende-zu-Ende-Verschlüsselung die vernünftigste und sicherste Balance aus Komfort und Datenschutz dar.
Vermeiden Sie nach Möglichkeit proprietäre, geschlossene Lösungen ohne transparente Verschlüsselungsarchitektur und sorgen Sie stets für ein verschlüsseltes, redundantes Backup. Denn der beste Authenticator nützt wenig, wenn ein technischer Defekt Sie dauerhaft von Ihren eigenen Daten ausschließt.
💡 Wichtige Punkte
- Welcher Authenticator ist der sicherste? - Empfehlung schlägt Microsoft und Google 2FA Authenticator (2FAS) erhält von Stiftung Warentest eine Empfehlung. Bild: 2FAS Auth.
- Welcher ist der sicherste Blutverdünner? - In Ihrem Fall ist der Wirkstoff Phenprocoumon, der in Deutschland z. B.
- Welcher ist der sicherste Pass? - Neben Deutschland landeten auch Frankreich, Italien, Spanien, Singapur und Japan auf Platz 1.
- Ist Google Authenticator sicher? - Bei allen Google-Produkten werden Authenticator-Codes als ruhende Daten und Daten während der Übertragung verschlüsselt.
- Welcher Staat ist der sicherste in USA? - Die sichersten US-Staaten 2022New Jersey.New York.Wyoming.Massachusetts.New Hampshire.
❓ Häufig gestellte Fragen
1. Welcher Authenticator ist der sicherste?
2. Welcher ist der sicherste Blutverdünner?
3. Welcher ist der sicherste Pass?
4. Ist Google Authenticator sicher?
5. Welcher Staat ist der sicherste in USA?
- New Jersey.
- New York.
- Wyoming.
- Massachusetts.
- New Hampshire.
6. Welcher E-Mail Account ist der sicherste?
7. Welcher kostenlose Email Anbieter ist der sicherste?
8. Welcher Messenger ist der beste und sicherste?
9. Welcher Staat ist der sicherste in den USA?
- New Jersey.
- New York.
- Wyoming.
- Massachusetts.
- New Hampshire.