
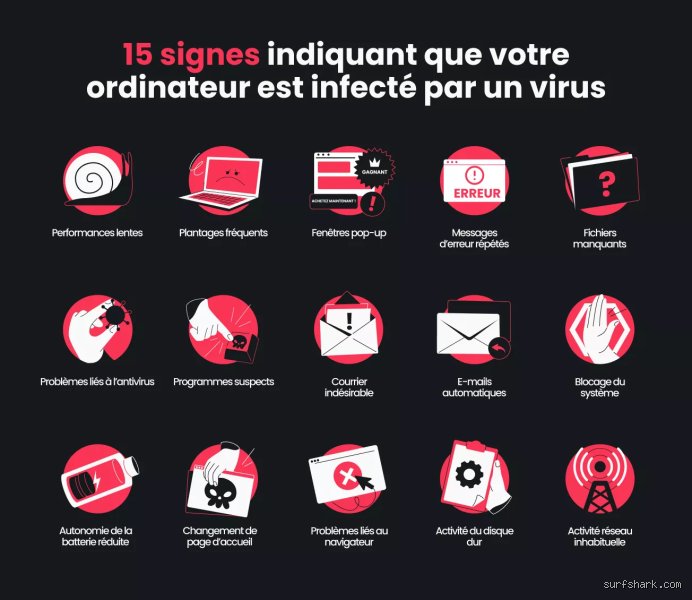
À l'ère du tout-numérique, nos ordinateurs, tablettes et smartphones sont devenus les dépositaires de notre vie intime, professionnelle et financière. Pourtant, cette omniprésence de la connectivité s'accompagne d'une ombre persistante : la cybercriminalité et, plus particulièrement, les programmes malveillants (communément appelés malwares). Qu'il s'agisse de logiciels espions (spywares), de rançongiciels (ransomwares), de chevaux de Troie (Trojans), de mineurs de cryptomonnaies cachés (cryptojackers) ou de simples publicitaires intrusifs (adwares), les menaces n'ont jamais été aussi sophistiquées ni aussi discrètes.
Contrairement aux idées reçues, un ordinateur infecté au XXIe siècle n'affiche plus nécessairement des messages alarmistes ou des têtes de mort en pixel art sur fond noir. Les cybercriminels d'aujourd'hui privilégient la furtivité. Leur objectif ? Transformer votre machine en zombie au sein d'un botnet, aspirer vos mots de passe et données bancaires, ou miner de la cryptomonnaie en arrière-plan sans éveiller vos soupçons.
Savoir identifier les signaux faibles d'une infection est donc la première ligne de défense de tout utilisateur soucieux de sa sécurité numérique. Dans cette première partie de notre guide expert, nous allons décortiquer la nature changeante des malwares, analyser les symptômes comportementaux et systémiques d'une machine compromise, et explorer les anomalies de performance qui doivent immédiatement vous mettre la puce à l'oreille.
1. L'anatomie de la menace moderne : Pourquoi les malwares sont si discrets
Pour comprendre comment détecter un programme malveillant, il faut d'abord comprendre comment il opère. Historiquement, les virus informatiques cherchaient à se propager de manière visible, modifiant des fichiers, corrompant des secteurs d'amorçage ou affichant des charges utiles destructrices. Aujourd'hui, la grande majorité des menaces relève du « logiciel malveillant silencieux ».
Les différentes familles de malwares que vous risquez de croiser :
Les chevaux de Troie (Trojans) : Déguisés en logiciels légitimes (jeux vidéo piratés, utilitaires de mise à jour, cracks de logiciels), ils ouvrent une porte dérobée (backdoor) dans votre système d'exploitation, permettant à un attaquant de prendre le contrôle à distance.
Les logiciels espions (Spywares et Keyloggers) : Conçus pour opérer dans l'ombre totale. Ils enregistrent vos frappes au clavier, capturent vos écrans, aspirent vos cookies de session et transmettent ces informations à un serveur de commande et de contrôle (C&C).
Le Cryptojacking : Devenu extrêmement populaire, ce type de malware utilise la puissance de calcul de votre processeur (CPU) ou de votre carte graphique (GPU) pour miner des cryptomonnaies (comme Monero) au profit de pirates, provoquant une surchauffe et une usure prématurée de votre matériel.
Les logiciels publicitaires (Adwares) et pirates de navigateurs (Browser Hijackers) : Souvent moins dangereux sur le plan de la confidentialité pure, ils polluent votre expérience de navigation par des pop-ups incessants et modifient vos moteurs de recherche par défaut pour vous rediriger vers des régies publicitaires douteuses.
Face à cette diversité, la détection ne repose plus sur un seul indicateur, mais sur une approche holistique combinant l'analyse des performances, l'observation du trafic réseau et l'examen minutieux des comportements anormaux du système.
2. Les symptômes systémiques : Quand le matériel se révolte
L'un des premiers indices d'une infection par un programme malveillant est le comportement erratique ou inhabituel de votre système d'exploitation (Windows, macOS ou Linux). Un ordinateur sain possède une ligne de base de performance stable ; lorsqu'un intrus s'installe, cette ligne de base est bouleversée.
A. L'explosion de l'utilisation du processeur (CPU) et de la mémoire (RAM)
Ouvrez votre gestionnaire de tâches (Ctrl + Shift + Échap sous Windows, ou le Moniteur d'activité sous macOS). Que constatez-vous lorsque l'ordinateur est au repos, c'est-à-dire sans application lourde ouverte ?
Un taux d'utilisation anormalement élevé : Si votre processeur tourne constamment entre 40 % et 100 % alors que vous ne faites rien, un processus tiers monopolise les ressources.
Des processus aux noms énigmatiques ou usurpés : Les malwares se déguisent souvent en processus légitimes du système en modifiant d'une seule lettre un nom connu (par exemple,
svchost.exeorthographié légèrement différemment, ou des suites de caractères aléatoires en hexadécimal).
Si vous observez un processus inconnu consommant une grande partie de vos ressources, faites une recherche approfondie sur son nom en ligne ou utilisez des outils d'analyse de réputation comme VirusTotal.
B. Les ralentissements extrêmes et les temps de réponse allongés
Un ordinateur qui vieillit perd naturellement en rapidité en raison de l'accumulation de fichiers temporaires et de logiciels en arrière-plan. Cependant, une baisse de performance subite et brutale est souvent le symptôme d'une intrusion.
Le démarrage de l'ordinateur prend désormais plusieurs minutes au lieu de quelques secondes.
Les applications mettent un temps excessif à s'ouvrir.
Le ventilateur de votre machine tourne à plein régime de manière permanente, même lorsque vous naviguez simplement sur une page web statique. Cette surchauffe est le signe direct d'une sollicitation intensive et continue des composants internes par un script malveillant (comme un script de minage ou un processus d'indexation frauduleux).
C. Les plantages répétés, écrans bleus (BSOD) et redémarrages intempestifs
Les malwares mal codés ou ceux qui entrent en conflit direct avec vos solutions de sécurité et les couches profondes du noyau (kernel) de votre système d'exploitation provoquent fréquemment des instabilités logicielles. Si vous subissez des écrans bleus de la mort (BSOD) à répétition, des fermetures soudaines d'applications (crashes) ou des redémarrages inopinés sans message d'erreur préalable, le système d'exploitation subit très probablement des altérations de fichiers critiques causées par un malware.
3. Les anomalies de stockage et l'activité anormale du disque dur
Votre disque dur (HDD ou SSD) est le sismographe de l'activité de votre machine. Un malware doit s'écrire, se dupliquer, modifier des clés de registre, chiffrer des données ou exfiltrer des fichiers. Toutes ces actions laissent des traces physiques sur le support de stockage.
A. L'activité frénétique du disque (LED d'activité ou taux d'utilisation)
Sur de nombreux ordinateurs, une petite diode lumineuse indique l'activité du disque dur. De même, les gestionnaires de tâches modernes affichent le taux de lecture/écriture en temps réel (en Mo/s).
Si la diode clignote de manière frénétique et continue alors que vous ne touchez ni à la souris ni au clavier, cela signifie que des données sont lues ou écrites en arrière-plan à votre insu.
Il peut s'agir d'un logiciel espion qui collecte vos documents personnels pour les envoyer vers un serveur distant, ou d'un processus de chiffrement furtif.
B. La disparition inexpliquée d'espace de stockage
Avez-vous remarqué que l'espace libre sur votre disque principal diminue à vue d'œil sans que vous n'ayez installé le moindre fichier volumineux ? Certains malwares téléchargent de lourdes charges utiles par morceaux, stockent des bases de données de vol de données, ou créent des copies fantômes de vos fichiers en vue d'une extorsion future. Une diminution rapide et inexpliquée de la capacité de votre disque est une alerte rouge à ne jamais négliger.
4. Les comportements erratiques du système de fichiers et des applications
Au-delà des performances pures, un programme malveillant modifie souvent l'environnement de travail de l'utilisateur pour s'assurer une persistance à long terme ou pour entraver les actions de dépannage.
L'impossibilité d'ouvrir le Gestionnaire de tâches ou l'Invite de commandes : De nombreux chevaux de Troie intègrent des mécanismes de défense qui détectent si l'utilisateur tente d'ouvrir les outils d'administration du système. Si ces outils se ferment instantanément ou affichent un message indiquant que l'accès a été restreint par l'administrateur (alors que vous êtes sur un compte administrateur), votre machine est très probablement compromise.
La désactivation subite de votre antivirus : Si vous remarquez que votre solution de sécurité (Windows Defender, Avast, Bitdefender, etc.) s'est désactivée toute seule, ou que ses mises à jour sont bloquées de manière permanente, un malware a pris le contrôle des privilèges système pour neutraliser ses rivaux.
Des fichiers modifiés, renommés ou flanqués d'extensions bizarres : Si vos documents bureautiques (.docx, .xlsx, .pdf) se retrouvent soudainement affublés d'une extension étrange (par exemple
.lock,.crypted,.zepto) et que vous ne pouvez plus les ouvrir, vous faites face à un rançongiciel (ransomware). Le malware est en train de chiffrer l'intégralité de vos souvenirs et documents professionnels.
Conclusion de la première partie
Détecter un programme malveillant au quotidien exige de l'attention et de l'observation. Qu'il s'agisse d'un processeur qui s'emballe sans raison apparente, d'un ventilateur qui hurle face à une charge de travail inexistante, ou de l'impossibilité soudaine d'accéder à ses outils de diagnostic, chaque anomalie est un indice précieux.
Cependant, les symptômes systémiques ne racontent qu'une moitié de l'histoire. Dans la deuxième partie de cet article expert, nous aborderons les anomalies liées au réseau et à la connectivité (connexions fantômes, trafic de données sortant suspect), ainsi que les comportements intrusifs directement visibles dans vos navigateurs web, avant de détailler la méthodologie rigoureuse pour auditer et nettoyer définitivement votre machine.
La suite et la fin de cet article d'expert consacré à l'identification, à l'analyse et à l'élimination des programmes malveillants (malware) approfondissent les anomalies techniques avancées, les méthodes d'investigation approfondies et les protocoles de remédiation rigoureux.
## Au-delà des symptômes visibles : Indicateurs techniques avancés
Lorsqu'un système est infecté par des menaces sophistiquées (telles que des chevaux de Troie bancaires, des rootkits ou des logiciels espions discrets), les indices superficiels se font rares. Pour lever le doute, l'administrateur ou l'utilisateur avancé doit se tourner vers des indicateurs système bas niveau.
1. Anomalies réseau et connexions sortantes suspectes
Un malware a constamment besoin de communiquer avec son serveur de commande et de contrôle (C&C) pour exfiltrer des données ou recevoir des instructions.
Trafic inexpliqué au repos : Si votre machine émet ou reçoit des paquets de données importants alors qu'aucun navigateur ou application de téléchargement n'est ouvert, une enquête s'impose.
Connexions distantes inhabituelles : L'utilisation de commandes système comme
netstat -anodans un invite de commande permet de lister les connexions actives. La présence d'adresses IP inconnues associées à des processus système renommés (commesvchost.exe) doit immédiatement alerter.
2. Modification des mécanismes de persistance
Pour survivre à un redémarrage, les logiciels malveillants s'accrochent aux points de démarrage automatique du système d'exploitation :
Le Registre Windows : Les clés telles que
Run,RunOnce, ou les entrées de services (ServicesetWinlogon) sont les cibles privilégiées des cybercriminels.Les tâches planifiées : L'inspection du Planificateur de tâches (
Task Scheduler) révèle souvent des exécutions régulières de scripts PowerShell ou de fichiers exécutables obscurs lancés depuis des dossiers temporaires (AppData,Temp).
3. Surchauffe chronique et utilisation anormale du CPU/GPU
Certains malwares, en particulier les mineurs de cryptomonnaies furtifs (cryptojackers), détournent la puissance de calcul de votre processeur ou de votre carte graphique. Si votre ventilateur s'affole dès que l'ordinateur est inactif et que le Gestionnaire des tâches indique une utilisation processeur proche de 100 % sans raison valable, un parasite informatique est probablement à l'œuvre.
## Méthodologie d'investigation : Comment confirmer l'infection ?
Face à un comportement erratique, il ne suffit pas de supposer la présence d'un virus : il faut l'auditer méthodiquement.
+-------------------------------------------------------------------------+
| PROTOCOLE D'INVESTIGATION NUMÉRIQUE |
+-------------------------------------------------------------------------+
| 1. Isolation réseau ---> Couper le Wi-Fi / débrancher le câble Ethernet |
| 2. Inspection active ---> Gestionnaire des tâches & Moniteur de ressources|
| 3. Analyse ciblée ---> Outils spécialisés (Malwarebytes, etc.) |
| 4. Vérification logs ---> Observateur d'événements Windows |
+-------------------------------------------------------------------------+
Étape 1 : L'isolation immédiate de la machine
Dès le moindre doute sérieux d'infection (comportement erratique, pop-ups intempestifs, alerte de fuite de données), la première règle de sécurité est l'isolation. Déconnectez immédiatement l'ordinateur d'Internet (désactivation du Wi-Fi, retrait du câble RJ45). Cela empêche le malware de communiquer avec l'extérieur, de télécharger des charges utiles supplémentaires ou de propager l'infection aux autres appareils connectés au même réseau local.
Étape 2 : L'inspection des processus en cours
Ouvrez le Gestionnaire des tâches (sous Windows) ou le Moniteur d'activité (sous macOS) :
Examinez les processus dont les noms ressemblent à s'y méprendre à des processus légitimes (par exemple,
svchostt.exeavec un "t" en trop, ouexplorer.exes'exécutant depuis un répertoire utilisateur au lieu deC:\Windows).Faites un clic droit sur un processus suspect pour ouvrir son emplacement sur le disque. S'il réside dans un dossier temporaire ou un profil utilisateur obscur, le risque est maximal.
Étape 3 : L'utilisation de scanners à la demande
Même si un antivirus traditionnel réside sur votre poste, certains malwares récents parviennent à le contourner ou à le désactiver partiellement. Il est recommandé d'utiliser un second outil de diagnostic réputé en mode "à la demande" (comme Malwarebytes Free ou l'outil de suppression de logiciels malveillants de Microsoft - MRT) pour effectuer un balayage complet du système.
## Plan de remédiation : Que faire en cas de confirmation ?
Une fois le diagnostic établi et la présence d'un programme malveillant confirmée, la panique est mauvaise conseillère. La réaction doit être méthodique et proportionnée à la gravité de l'infection.
## Conclusion : Vers une hygiène numérique durable
Savoir détecter un programme malveillant est une compétence indispensable à l'ère numérique, mais la meilleure défense reste la prévention active. Les menaces évoluent constamment, combinant ingénierie sociale, zero-day et furtivité accrue.
Pour pérenniser la sécurité de vos environnements informatiques :
Maintenez vos systèmes à jour : Appliquez sans délai les correctifs de sécurité de votre système d'exploitation et de vos logiciels tiers.
Exercez un scepticisme permanent : Ne téléchargez jamais de logiciels depuis des plateformes de téléchargement douteuses ou des liens non sollicités reçus par e-mail ou messagerie instantanée.
Sauvegardez régulièrement : En cas d'attaque par ransomware ou de corruption irréversible du système, une stratégie de sauvegarde hors ligne (règle des 3-2-1) reste votre bouclier ultime contre la perte définitive de vos données.
En combinant une vigilance de tous les instants, des outils de diagnostic rigoureux et une méthodologie de réponse structurée, vous réduisez drastiquement la vulnérabilité de vos équipements face à la cybercriminalité moderne.